
Menurut saya, perkembangan teknologi digital telah membawa perubahan besar dalam penyelenggaraan pemerintahan di Indonesia. Saat ini, berbagai pelayanan publik mulai menggunakan teknologi digital, seperti administrasi kependudukan, pendidikan, kesehatan, dan pelayanan perizinan. Kehadiran teknologi tersebut memberikan kemudahan bagi masyarakat untuk mendapatkan pelayanan secara lebih cepat dan praktis. Namun, di balik kemudahan tersebut, terdapat persoalan yang tidak boleh diabaikan, yaitu keamanan siber. Semakin banyak data masyarakat yang disimpan dalam sistem digital, semakin besar pula risiko pencurian data, peretasan, dan serangan ransomware. Apabila pemerintah tidak memiliki sistem keamanan yang kuat, pelayanan publik dapat terganggu dan kepercayaan masyarakat terhadap pemerintah akan menurun. Oleh karena itu, menurut saya, pembangunan pemerintahan digital tidak cukup hanya mengutamakan kecanggihan teknologi, tetapi juga harus memperhatikan keamanan dan ketahanan sistem.
Persoalan tersebut dibahas dalam buku Governansi Digital: Membangun Birokrasi Adaptif Melalui E-Government dan AI karya Andhika Wahyudiono dan Dimas Imaniar (2025), Bab 3 tentang infrastruktur digital publik infrastruktur, khususnya Sub bab 3.4 tentang Keamanan siber sebangai fondasi infrastruktur digital. Subbab ini menjelaskan bahwa keamanan siber harus menjadi bagian utama sejak awal pembangunan sistem melalui prinsip secure by design. Artinya, keamanan harus direncanakan sejak sistem mulai dikembangkan, bukan hanya diperbaiki setelah terjadi serangan. Alnaabi dan Al Mahruqi (2026) menjelaskan bahwa artificial intelligence dapat dimanfaatkan untuk meningkatkan keamanan siber melalui pendeteksian dan penanganan ancaman secara lebih cepat dan akurat. Rambe dan Hermawan (2025) membahas dampak ransomware terhadap keamanan data nasional Indonesia melalui kasus kebocoran data Kominfo. Sementara itu, Mustafa et al. (2025) menekankan bahwa penerapan teknologi blockchain juga harus memperhatikan aspek keamanan. Berdasarkan pembahasan tersebut, keamanan siber merupakan kebutuhan utama dalam membangun infrastruktur digital pemerintahan.
Pemerintah Indonesia sebenarnya telah memiliki landasan hukum untuk melindungi data masyarakat, yaitu Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi. Peraturan ini mengatur perlindungan informasi pribadi masyarakat serta tanggung jawab pihak yang mengelola data tersebut. Dalam penyelenggaraan pemerintahan digital, setiap instansi harus bertanggung jawab terhadap keamanan informasi yang dimilikinya. Pemerintah juga harus memastikan bahwa data masyarakat tidak disalahgunakan, dicuri, atau diakses oleh pihak yang tidak memiliki kewenangan. Namun, keberadaan peraturan saja tidak cukup apabila tidak disertai pengawasan dan penerapan keamanan yang baik. Oleh karena itu, pelaksanaan undang-undang tersebut harus didukung dengan sistem perlindungan yang kuat dan tanggung jawab setiap instansi pemerintah.
Kondisi empiris menunjukkan bahwa ancaman siber bukan hanya persoalan teori, melainkan sudah terjadi dalam penyelenggaraan pemerintahan di Indonesia. Salah satu contohnya adalah kasus serangan ransomware terhadap Pusat Data Nasional Sementara (PDNS) pada Juni 2024 yang menyebabkan sejumlah layanan publik mengalami gangguan, termasuk layanan imigrasi. Peristiwa tersebut memperlihatkan bahwa kelemahan pada satu infrastruktur digital dapat berdampak luas terhadap pelayanan masyarakat. Selain itu, Rambe dan Hermawan (2025) juga menyoroti kasus kebocoran data Kominfo sebagai gambaran lemahnya perlindungan data nasional. Kejadian tersebut menjadi pelajaran bahwa pemerintah harus lebih serius dalam menjaga keamanan informasi. Menurut saya, keamanan sistem harus dipersiapkan sebelum serangan terjadi, bukan hanya diperbaiki setelah masyarakat mengalami kerugian.
Dalam perspektif administrasi publik, persoalan ini dapat dikaitkan dengan teori Good Governance yang dikembangkan oleh United Nations Development Programme (UNDP). Teori ini menekankan pentingnya transparansi, akuntabilitas, efektivitas, efisiensi, dan responsivitas dalam penyelenggaraan pemerintahan. Jika dikaitkan dengan keamanan siber, pemerintah harus mampu mengelola data masyarakat secara bertanggung jawab, memberikan informasi secara terbuka ketika terjadi gangguan, serta merespons ancaman dengan cepat. Keamanan siber bukan hanya tanggung jawab petugas teknologi informasi, tetapi juga menjadi tanggung jawab seluruh organisasi pemerintahan. Dengan demikian, penerapan prinsip Good Governance dapat membantu mewujudkan pelayanan digital yang aman, bertanggung jawab, dan dapat dipercaya masyarakat.
Selain keamanan data, ketahanan sistem pemerintahan juga menjadi perhatian penting. Androuitsopoulou et al. (2025) menjelaskan bahwa infrastruktur cyber-physical membutuhkan pendekatan tata kelola berbasis data yang responsif. Kassen (2026) mengidentifikasi bahwa penerapan blockchain di sektor publik masih menghadapi hambatan kelembagaan terhadap perubahan. Sementara itu, Xie, Huang, dan Li (2024) menjelaskan bahwa perkembangan teknologi digital belum selalu diikuti peningkatan kemampuan manajemen keamanan yang memadai. Hal ini menunjukkan adanya kesenjangan antara kemajuan teknologi dan kesiapan pemerintah dalam mengelolanya. Oleh karena itu, pemerintah perlu membangun sistem yang tidak hanya aman, tetapi juga mampu bertahan dan memulihkan pelayanan ketika terjadi gangguan.
Beberapa hambatan yang masih perlu diperhatikan adalah keterbatasan tenaga ahli keamanan siber, rendahnya pemahaman aparatur terhadap risiko digital, serta belum optimalnya pengawasan dan koordinasi antarinstansi. Selain itu, perkembangan ancaman siber yang semakin kompleks menuntut pemerintah untuk terus memperbarui teknologi keamanan. Apabila pemerintah hanya berfokus pada pembangunan aplikasi tanpa memperhatikan perlindungan sistem, pelayanan publik akan semakin rentan mengalami gangguan. Kondisi ini menunjukkan bahwa kesiapan teknologi harus diimbangi dengan kemampuan sumber daya manusia dan kelembagaan. Dengan demikian, diperlukan pendekatan resilience by design, yaitu membangun sistem yang mampu menghadapi gangguan, mempertahankan fungsi penting, dan memulihkan pelayanan setelah terjadi serangan.
Solusi untuk memperkuat keamanan dan ketahanan infrastruktur digital pemerintah dapat dilakukan melalui penerapan prinsip secure by design, pemanfaatan teknologi artificial intelligence untuk mendeteksi ancaman, serta peningkatan kemampuan sumber daya manusia. Pemerintah juga perlu melakukan audit keamanan secara berkala, memperkuat koordinasi dengan Badan Siber dan Sandi Negara (BSSN), serta menyediakan pencadangan data untuk mengantisipasi kehilangan informasi. Langkah tersebut harus dilakukan secara berkelanjutan agar keamanan tidak hanya bergantung pada kecanggihan teknologi, tetapi juga didukung kebijakan dan kesiapan aparatur. Untuk memahami hubungan antara permasalahan, solusi, kesimpulan, dan rekomendasi secara lebih jelas, berikut disajikan bagan alur argumentasi keamanan dan ketahanan infrastruktur digital pemerintah.
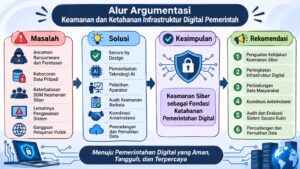
Gambar: Alur Argumentasi Keamanan dan Ketahanan Infrastruktur Digital Pemerintah
Bagan di atas memperlihatkan bahwa permasalahan keamanan infrastruktur digital pemerintah saling berkaitan. Kolom masalah menunjukkan adanya ancaman ransomware, kebocoran data pribadi, keterbatasan sumber daya manusia, lemahnya pengawasan, dan gangguan pelayanan publik. Kolom solusi menjelaskan pentingnya penerapan secure by design, pemanfaatan AI, pelatihan aparatur, audit keamanan, koordinasi antarinstansi, serta pencadangan dan pemulihan data. Kolom kesimpulan menegaskan bahwa keamanan siber merupakan fondasi ketahanan pemerintahan digital. Sementara itu, kolom rekomendasi memberikan langkah konkret untuk memperkuat kebijakan, infrastruktur, perlindungan data, dan pengawasan. Dengan demikian, seluruh bagian dalam bagan saling berhubungan untuk mewujudkan pemerintahan digital yang aman dan terpercaya.
Kesimpulannya, kesiapan infrastruktur digital pemerintah Indonesia dalam menghadapi ancaman siber masih membutuhkan banyak perbaikan. Perkembangan teknologi harus diimbangi dengan keamanan data, kesiapan aparatur, dan kemampuan memulihkan sistem ketika terjadi gangguan. Kasus serangan terhadap Pusat Data Nasional Sementara menjadi pelajaran bahwa keamanan siber tidak boleh dianggap sebagai pelengkap, melainkan kebutuhan utama dalam penyelenggaraan pemerintahan digital. Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi telah memberikan landasan hukum, tetapi pelaksanaannya tetap membutuhkan pengawasan dan tanggung jawab yang konsisten.
Rekomendasi konkretnya sebagai berikut. Pertama, pemerintah perlu memperkuat kebijakan keamanan siber di seluruh instansi. Kedua, meningkatkan kualitas infrastruktur digital dan teknologi pendeteksi ancaman. Ketiga, memberikan pelatihan keamanan digital kepada aparatur secara berkala. Keempat, memperkuat perlindungan data pribadi masyarakat melalui pembatasan akses dan pengawasan. Kelima, melakukan audit serta evaluasi keamanan sistem secara rutin. Keenam, menyediakan sistem pencadangan dan pemulihan data agar pelayanan publik tetap berjalan ketika terjadi serangan. Keenam langkah tersebut perlu dilaksanakan secara bertahap dan saling mendukung.
Pemerintah pusat, pemerintah daerah, dan lembaga terkait harus bekerja sama dalam menghadapi ancaman siber. Menurut saya, keberhasilan pemerintahan digital bukan hanya dilihat dari banyaknya aplikasi yang digunakan, tetapi juga dari kemampuan pemerintah menjaga keamanan dan kepercayaan masyarakat. Jangan sampai kemajuan teknologi justru menimbulkan masalah baru karena data pribadi masyarakat tidak terlindungi. Keamanan siber harus menjadi prioritas dalam setiap pembangunan pemerintahan digital. Sebab, pemerintahan yang maju bukan hanya pemerintahan yang mampu menggunakan teknologi modern, tetapi juga pemerintahan yang mampu melindungi masyarakat dan menjaga keberlangsungan pelayanan publik. ***
*) Mahasiswa Program Studi Administrasi Publik Fisipol Universitas 17 Agustus 1945 Banyuwangi


 Users Today : 2907
 Users Yesterday : 5167
 This Month : 12145
 This Year : 439629
 Total Users : 1321640
 Views Today : 5086